
A conversa sobre agentes de IA está a evoluir rapidamente.
Na Europa, o AI Act, RGPD, DORA, NIS2 e os diferentes enquadramentos nacionais estão a aumentar a pressão sobre controlo, rastreabilidade e responsabilidade.
Para nós, a conversa pode resumir-se a três perguntas:
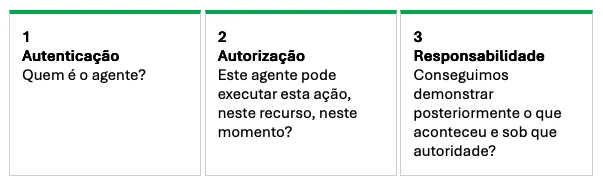
A identidade, por si só, não é suficiente. O ponto crítico está entre identidade e execução.
Estas são algumas perguntas que podes utilizar para abrir a conversa com os teus clientes.
| Financial Services |
| – Que agentes têm acesso a dados de clientes, pagamentos, aplicações críticas ou infraestrutura? – – Como demonstras que um agente tem autoridade para agir em nome de um utilizador? – Podes limitar essa autoridade por ação, montante, sistema ou período de tempo? – Existem privilégios permanentes que poderiam ser substituídos por acesso Just-in-Time? – Se um agente executar uma ação incorreta, consegues reconstruir exatamente que identidade, autorização e credencial foram utilizadas? |
| Healthcare |
| – Que agentes podem aceder a dados de pacientes ou informação de saúde? – Cada agente tem acesso apenas aos dados necessários para a tarefa que está a executar? – O que acontece se um agente tentar utilizar uma ferramenta ou aceder a informação fora do seu workflow? – Podes revogar imediatamente o seu acesso? – Consegues demonstrar que informação foi consultada, alterada ou transferida? |
| Government / Public Sector |
| – Tens inventariadas as identidades não humanas e os agentes capazes de agir de forma autónoma? – Quem é responsável pela autoridade atribuída a cada agente? – Que credenciais, ferramentas e sistemas pode utilizar? – Podes aplicar uma autorização diferente dependendo da ação que o agente tenta executar? – Existe rastreabilidade completa de agente → identidade → autorização → ação? |
| Manufacturing |
| – Que agentes têm acesso a ERP, engenharia, cloud, produção ou OT? – Onde está o último ponto de autorização antes de uma decisão digital produzir uma ação operacional? – Os agentes utilizam contas de serviço ou privilégios permanentes? – Podes limitar o acesso a uma tarefa específica e removê-lo automaticamente quando termina? – Podes bloquear uma ação do agente sem interromper todo o processo? |
| Retail |
| – Que agentes podem aceder a clientes, encomendas, preços, devoluções ou pagamentos? – Como determinas que autoridade tem um agente para executar uma transação? – Existem limites por montante, ação ou duração? – Uma API legítima pode ser utilizada para executar uma ação que o cliente nunca pretendeu autorizar? – Consegues atribuir cada transação a um agente e à autoridade que lhe foi concedida? |
| Technology / SaaS |
| – Que agentes têm acesso a repositórios, secrets, cloud ou produção? – Utilizam credenciais permanentes ou podem receber acesso temporário para uma tarefa específica? – Um agente pode criar, recuperar ou reutilizar outras credenciais? – O que acontece entre o momento em que o agente se autentica e o momento em que executa um comando? – Podes autorizar ou bloquear uma ação individual antes de esta ser executada? |
